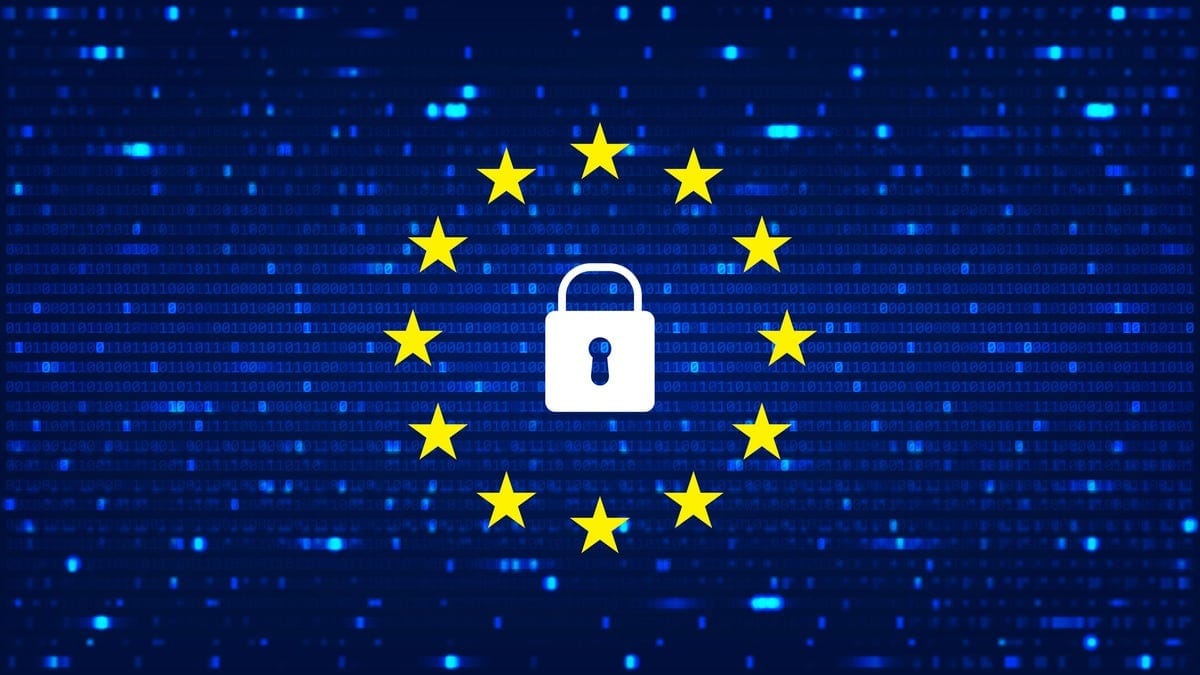
Regulamentul General privind Protecția Datelor (GDPR) intră sub bisturiul Comisiei Europene. Scopul? Simplificarea procesului birocratic și sprijinirea firmelor, mai ales a celor mici și mijlocii, sufocate de munții de documente pe care trebuie să le completeze pentru a respecta legislația actuală.
Dar este această „simplificare” într-adevăr un ajutor pentru afacerile europene sau riscă să devină o poartă de intrare pentru lobby-ul agresiv al marilor companii de tehnologie, care și-au dorit de la bun început să slăbească reglementările privind datele personale?
De ce vrea UE să modifice GDPR?
GDPR, introdus în 2018, este una dintre cele mai ambițioase legi ale Uniunii Europene. A devenit un standard internațional pentru protecția datelor și a inspirat legislații similare și în alte părți ale lumii. Totuși, deși a fost creat pentru a proteja utilizatorii și a oferi un cadru clar pentru gestionarea datelor personale, GDPR a adus și o serie de provocări pentru companii.
Conform Comisiei Europene, problema principală este că IMM-urile – care nu au departamente dedicate de conformitate, cum au marile corporații – sunt copleșite de documentația necesară pentru a respecta regulamentul. Un studiu realizat anul trecut arată că multe firme mai mici consideră GDPR „prea complex” și „costisitor” de aplicat.
Michael McGrath, comisarul european pentru justiție, a declarat că analiza realizată de Comisie anul trecut a evidențiat „nevoia de sprijin mai mare pentru afaceri, în special pentru IMM-uri, în eforturile lor de conformitate”. În acest sens, Comisia lucrează la un „pachet de simplificare” ce ar urma să fie finalizat până în iunie 2025.
Ce modificări sunt luate în calcul?
Propunerea oficială a Comisiei nu a fost încă publicată, dar surse din interiorul instituției au declarat pentru POLITICO că modificările ar putea include:
- Limitarea cerințelor privind păstrarea evidențelor activităților de prelucrare a datelor – în prezent, companiile trebuie să mențină registre detaliate despre cum și de ce colectează datele utilizatorilor.
- Reforma declarațiilor de impact asupra protecției datelor – o măsură care obligă companiile să efectueze analize detaliate privind riscurile asociate procesării datelor. Aceste declarații sunt văzute ca fiind prea costisitoare și greoaie pentru IMM-uri.
- Reducerea cerințelor de notificare pentru încălcările de securitate – în prezent, companiile sunt obligate să raporteze orice încălcare a securității datelor în termen de 72 de ore, ceea ce a dus la o avalanșă de notificări, unele fiind considerate neesențiale.
Comisia a subliniat că aceste modificări nu vor afecta „obiectivele fundamentale ale GDPR”, adică drepturile utilizatorilor asupra propriilor date personale.
O oportunitate sau o capcană?
Pe de o parte, relaxarea regulilor poate fi un sprijin real pentru afaceri, mai ales pentru IMM-uri. Pe de altă parte, orice modificare a GDPR riscă să declanșeze o nouă bătălie între companiile Big Tech, care au contestat mereu regulamentul, și organizațiile care militează pentru protecția vieții private.
Fostul premier italian Mario Draghi a avertizat, într-un raport economic publicat anul trecut, că reglementările stricte ale UE încetinesc inovația și împiedică economia europeană să țină pasul cu SUA și China. GDPR a fost menționat explicit în acest context, alături de Legea privind Inteligența Artificială (AI Act).
Ministrul Digitalizării din Danemarca, Caroline Stage Olsen, a declarat săptămâna trecută că „există multe lucruri bune în GDPR și protecția vieții private este absolut necesară. Dar nu trebuie să reglementăm într-un mod stupid. Trebuie să facem lucrurile mai ușoare pentru companii.”
Danemarca , care va prelua președinția rotativă a Consiliului UE în a doua jumătate a anului 2025, și-a asumat un rol cheie în negocierile pe tema GDPR.
Lobby-ul Big Tech: Va rezista GDPR presiunilor?
GDPR a fost, încă din faza sa de redactare, unul dintre cele mai contestate acte legislative din istoria UE. Marile companii de tehnologie au investit milioane de euro în campanii de lobby pentru a încerca să influențeze regulile înainte ca acestea să fie adoptate.
Un oficial al Comisiei Europene, sub protecția anonimatului, a declarat pentru POLITICO că revizuirea GDPR „va atrage inevitabil un interes imens din partea industriei tehnologice”.
Unul dintre cele mai mari riscuri ale redeschiderii discuțiilor pe GDPR este că ar putea duce la o revizuire mai amplă decât intenționează Comisia, în funcție de cât de agresiv va fi lobby-ul din partea Big Tech.
Itxaso Domínguez de Olazábal, consilier la grupul pentru drepturi digitale EDRi, a avertizat că „o nouă analiză a GDPR pentru simplificare este riscantă, indiferent cât de bine intenționată și direcționată ar părea propunerea.”
Totuși, există limite peste care UE nu poate trece. Max Schrems, activist austriac cunoscut pentru procesele sale împotriva giganților tech, a declarat că „GDPR rămâne o țintă importantă pentru lobby-iști, dar principiile sale de bază nu pot fi pur și simplu anulate. Protecția datelor este un drept fundamental în Carta Drepturilor Fundamentale a UE, iar orice încercare de a elimina acest cadru ar putea fi anulată de Curtea de Justiție a UE.”
Ce urmează?
Comisia Europeană plănuia inițial să finalizeze pachetul de simplificare pe 16 aprilie, însă acest termen a fost amânat pentru 21 mai. Cu toate acestea, oficialii europeni recunosc că data nu este fixă, iar propunerea finală ar putea veni cel târziu în iunie.
Dacă modificările vor fi moderate și bine direcționate, GDPR ar putea deveni mai eficient fără a-și pierde din forța de protecție a datelor personale. Dar dacă lobby-ul Big Tech va câștiga teren, revizuirea GDPR ar putea slăbi unul dintre cele mai puternice cadre de reglementare din lume privind protecția vieții private.
Ceea ce este sigur este că în următoarele luni, Bruxelles-ul va deveni scena unei confruntări între interesele companiilor și drepturile cetățenilor europeni. Rămâne de văzut dacă UE va reuși să mențină echilibrul.