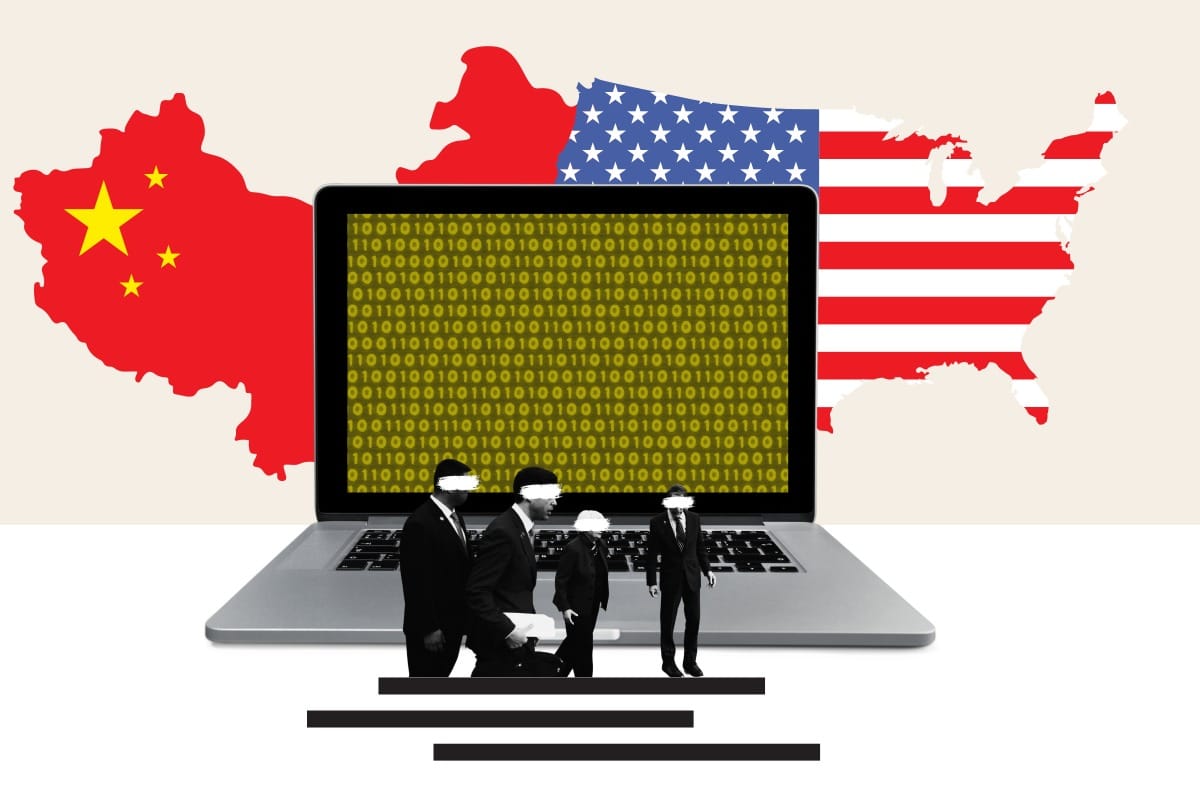
În ultimele luni, hackerii susținuți de guvernul chinez au realizat atacuri cibernetice fără precedent asupra furnizorilor americani de servicii de internet, având ca scop spionarea utilizatorilor acestora, potrivit unor surse citate de The Washington Post. Aceste atacuri, considerate neobișnuit de agresive și sofisticate, au vizat atât furnizori mari, cu milioane de clienți, cât și companii mai mici din sectorul serviciilor de internet.
Brandon Wales, fost director executiv al Cybersecurity and Infrastructure Security Agency (CISA), a subliniat creșterea semnificativă a activității de spionaj cibernetic din partea Chinei, descriind situația actuală ca fiind „mult mai gravă” decât în trecut. Atacurile au stârnit îngrijorare, în special din cauza posibilității ca țintele să includă personal guvernamental și militar, precum și grupuri de interes strategic pentru China.
Mike Horka, cercetător la Lumen Technologies și fost agent FBI, a remarcat importanța acestor atacuri, care au exploatat vulnerabilități software nedescoperite anterior, în scopul de a obține acces privilegiat la informații sensibile. Deși nu există dovezi că atacurile au vizat alte obiective decât colectarea de informații, tehnicile și resursele utilizate sunt asociate cu grupul cibernetic Volt Typhoon, susținut de China.
Oficialii americani din domeniul securității au informat că grupul Volt Typhoon a încercat să acceseze echipamente din porturile din Pacific și alte infrastructuri critice, cu scopul de a perturba capacitatea Americii de a transporta trupe și resurse către Taiwan în cazul unui conflict armat. În urma acestor atacuri, Casa Albă a solicitat clarificări de la CISA, care a confirmat exploatarea vulnerabilității identificate, dar a refuzat să ofere detalii suplimentare despre amploarea și victimele atacurilor.
Ambasada Chinei la Washington a respins acuzațiile, afirmând că Volt Typhoon este de fapt un grup cibernetic de tip ransomware, fără legături cu statul chinez. Purtătorul de cuvânt al ambasadei, Liu Pengyu, a sugerat că acuzațiile sunt parte dintr-o campanie de dezinformare menită să obțină mai multe resurse financiare și contracte guvernamentale pentru comunitatea de informații din SUA.
Cercetătorii de la Lumen au identificat trei furnizori americani de servicii de internet afectați, inclusiv unul mare, alături de alte companii din Statele Unite și India. Hackerii au utilizat o vulnerabilitate necunoscută anterior într-un program de gestionare a rețelelor de la Versa Networks, care a fost confirmată de companie la sfârșitul săptămânii trecute.
De asemenea, compania Volexity a descoperit o tehnică sofisticată utilizată de un alt grup cibernetic chinez pentru a modifica adresele DNS ale unui ISP, permițând astfel introducerea unor backdoor pentru spionaj. Manipularea DNS este o practică frecvent întâlnită în atacurile cibernetice susținute de statul chinez.
În ciuda eforturilor de a contracara aceste amenințări, experții în securitate cibernetică avertizează că grupul Volt Typhoon rămâne activ și eficient, continuând să reprezinte o amenințare semnificativă pentru securitatea cibernetică globală.
Sursa foto: Newsweek