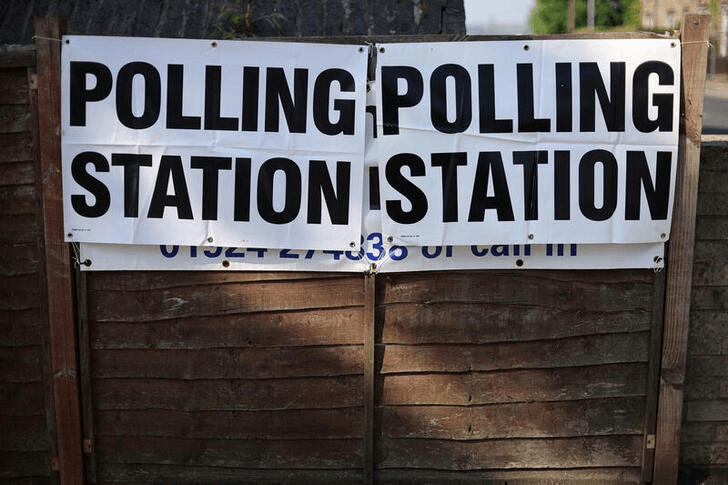
Egy új incidens során, amely rávilágít a kiberbiztonsággal kapcsolatos növekvő kockázatokra, brit szavazók millióinak személyes adatai kerültek hackerek kezébe. Erre a választásokat szervező hatóság, a Választási Bizottság biztonságának hiánya miatt került sor.
Az Egyesült Királyság adatvédelmi szabályozója, az Information Commissioners Office (ICO) felfedte, hogy a kibertámadások 2021-től fértek hozzá a választói névjegyzéket tartalmazó számítógépekhez. A BBC jelentése szerint a veszélyeztetett információk között olyan érzékeny adatok is voltak, amelyek nem voltak elérhetők a nyilvánosság számára.
Úgy tűnik, hogy a biztonsági hibák okolhatók, különösen a szoftverfrissítések és a szükséges jelszómódosítások hiánya. Az ICO megerősítette, hogy a hackerek több mint egy éve fértek hozzá a választási bizottság rendszereihez, az incidenst csak 2022-ben fedezték fel, miután a munkatársak észrevették, hogy a Bizottság hivatalos címéről spam e-maileket küldtek.
A brit kormány jelezte, hogy a kibertámadást kínai szereplők szervezhették, ami globális összefüggésben fokozza a geopolitikai feszültséget és a kiberbiztonsági kockázatokat.
Az elmúlt hónapokban jelentősen megszaporodtak a kibertámadások, ami a felgyorsuló digitalizációt és a növekvő nemzetközi feszültségeket egyaránt tükrözi. Például Romániában 2024 elejét számos kiberincidens jellemezte, beleértve a képviselőház elleni támadást és egy zsarolóvírus-támadást, amely több kórházat is érintett.
Ezek a támadások a nemzetközi konfliktusokban – többek között Oroszország által – alkalmazott szélesebb stratégia részét képezik, és komoly aggodalomra adnak okot olyan nagy nemzetközi események előtt, mint a 2024-es párizsi olimpia, ahol a kiberbiztonság döntő szerepet játszik.


